لا يطلب منك مصرفك أبداً كلمة سر تطبيقك أو حسابك
هذه الجملة وحدها كانت لتكفي لإيقاف كل ما سنرويه في هذا التقرير، لو أن أحداً ممن وقعوا ضحية الاحتيال قرأها في اللحظة المناسبة.
رصد فريق تحقق صفحة على فيسبوك تحمل اسم أحد المصارف الليبية وشعاره، وتُموَّل إعلاناتها لتصل إلى جمهور واسع لا يتابعها أصلاً. الصفحة لا تكتفي بانتحال الاسم. هي تبني، إعلاناً بعد إعلان، تجربة كاملة تشبه التعامل مع المصرف الحقيقي، إلى أن تصل بالضحية إلى النقطة التي تريدها وهي إدخال اسم المستخدم وكلمة المرور لحسابه المصرفي ورقم هاتفه وصولا إلى رمز التحقق OTP.
كيف تبدو صفحة "تشبه" مصرفاً حقيقياً
عند الفحص والرصد، وثق فريق تحقق قيام إحدى الصفحات الاحتيالية وهي تستخدم شعار أحد المصرف الليبية ومحتوى إعلاني لاستدراج ضحايا من زبائن المصرف، لا شيء من هذه المؤشرات كافٍ بمفرده للحكم على الصفحة أو القول إنها رسمية أو ليست رسمية. لكن عندما تُقرأ بيانات الشفافية مثل تأسيسها وعدد معجبيها وعدد الإعلانات ومحتوى هذا الإعلان، إلى جانب الروابط المستخدمة ونوع البيانات المطلوبة من الزوار، تتشكل صورة مختلفة تماماً تقود في معظم الحالات التي نرصدها لطلب بيانات مصرفية خاصة جدا مثل البطاقة ورقم الهاتف وفك ارتباط بتطبيق مصرف معين وإجراءات تؤدي لفقدان سيطرة الزبون وعميل المصرف على حسابه المصرفي الرقمي.
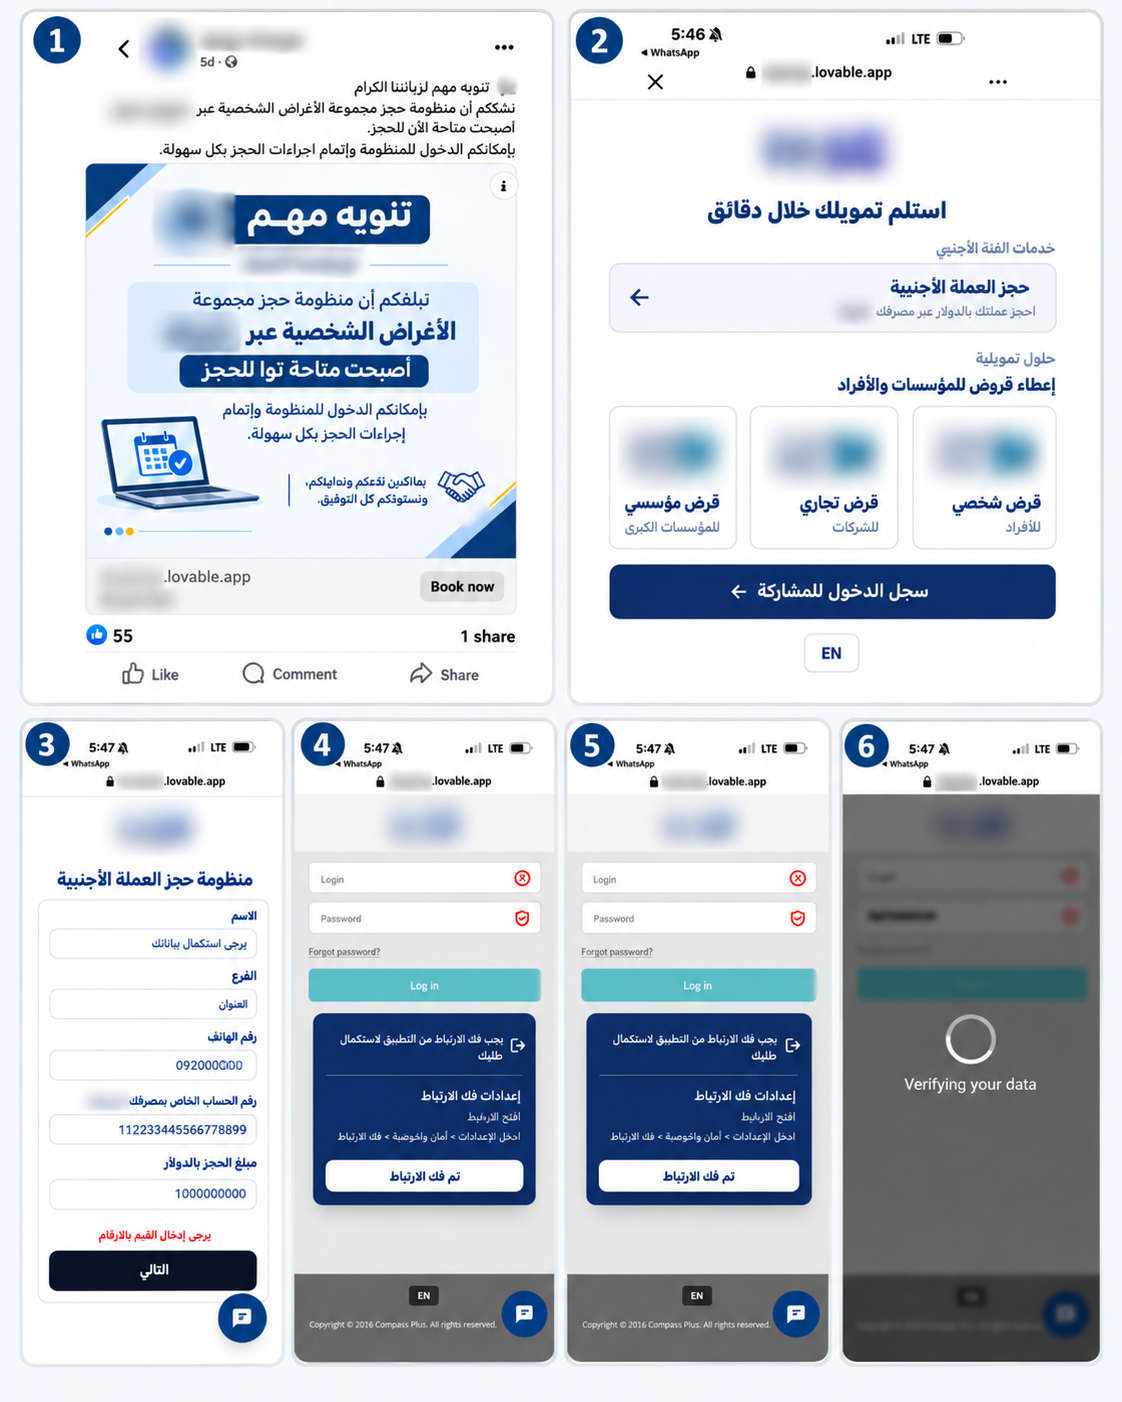
مساران، ونهاية واحدة
رصد الفريق مسارين رئيسيين تسلكهما إعلانات الصفحة .
المسار الأول يقدّم نفسه كـ"خدمة عملاء". يضغط المستخدم على الإعلان فينتقل مباشرة إلى محادثة عبر ماسنجر، تبدأ بأسلوب ودّي يشبه الدعم الرسمي مثل ماهي مشكلتك؟ هل تريد حجز دولار؟ هل تواجه مشكلة في التطبيق؟ … لكن المحادثة سرعان ما تتحول إلى طلب رقم الهاتف المرتبط بالحساب ورقم الحساب المصرفي، تحت غطاء "تقديم المساعدة وحل المشكلة".
المسار الثاني أكثر استدراجا وتفاعلا لأنه يستغل حاجة فعلية لدى الجمهور ويروج لتسهيل خدمة ما أبرزها حجز العملة الأجنبية، أو طلب قرض أو الفوز بجائزة. الضغط على هذا الإعلان لا يوصل المستخدم إلى الموقع الرسمي، بل إلى موقع مزيف يحمل اسم المصرف وشعاره، ويعيد إنتاج واجهة قريبة جداً من الخدمات المصرفية الحقيقية مولدة ومنسوخة بواسطة أدوات الذكاء الاصطناعي لتوليد الماوقع. وعندما يختار المستخدم "حجز الدولار" أو "طلب قرض"، فتظهر له استمارة تطلب الاسم الرباعي ورقم الهاتف ورقم الحساب والفرع المصرفي.
هنا لا يكون المحتال قد حصل على معلومة معزولة، بل على حزمة بيانات مترابطة تتيح بناء ملف دقيق يربط هوية الضحية الشخصية بحسابها المصرفي مباشرة.
ثم تأتي الخطوة الحاسمة. بعد تعبئة الاستمارة والضغط على "إتمام الطلب"، لا تحدث أي معاملة حقيقية. يُنقل المستخدم إلى صفحة تزعم ضرورة "فك الارتباط" من تطبيق المصرف الأصلي، أو "إعادة ربط" الحساب بخدمة أخرى — ثم يُطلب منه إدخال اسم المستخدم وكلمة المرور الخاصين بتطبيقه المصرفي الحقيقي ورمز التحقق.
السيناريو نفسه يتكرر بالضبط مع خدمة القروض. الواجهة تتغير، لكن الوجهة واحدة. وهذا التطابق بين مسارين ظاهرهما مختلف يكشف حقيقة واحدة: "حجز الدولار" و"القروض" و"خدمة العملاء" ليست خدمات ثلاث منفصلة، بل ثلاثة أبواب تفتح جميعها على الغرفة نفسها وهي سرقة حسابات مصرفية.
لماذا يستخدمون هذا الفخ؟
الجواب في طريقة تفكيرنا
المحتالون هنا لا يراهنون على جهل الناس. هم يراهنون على أن عقولنا مبرمجة لتبحث عن اختصارات وسهولة، لا عن يقين مطلق، في كل قرار نتخذه يومياً خاصة وإن بدا كل شيء محترف.
الحاجة تُسكِت الحذر والتفكير. عملية حجز العملة الزجنبية في ليبيا قد لا يعرف طريقتها كثر والحاجة إلى حجز دولار أو الحصول على قرض حاجة فعلية لا يخترعها أحد. حين يجد شخص إعلاناً يعده بحل مباشر لمشكلة يومية يعيشها فعلاً مث لحجز الدولار، يتراجع تلقائياً السؤال "هل هذا حقيقي؟" أمام سؤال أكثر إلحاحاً: "كيف أحصل على هذا الآن؟ واستفيد من الفارق!
الشعار يُغني عن التفكير. حين يرى الدماغ شعاراً مألوفاً وهوية بصرية معروفة، فإنه يستخدم اختصاراً معرفياً بسيطاً: "هذا يشبه ما أعرفه، إذن فهو موثوق". هذا الاختصار مفيد في حياتنا اليومية، لكنه بالضبط ما يستغله من يصمم واجهة مزيفة بعناية.
كل خطوة صغيرة تمهّد للتي تليها. لا أحد يُطلب منه في البداية أن يسلّم كلمة سرّه. يُطلب منه أولاً اسمه، ثم رقم هاتفه، ثم رقم حسابه، ثم يُدفع للضغط على "إتمام الطلب". وبعد أن استثمر وقتاً وبيانات، يصبح التراجع في المرحلة الأخيرة أصعب نفسياً من الاستمرار — وهذه نقطة الضعف نفسها التي يستغلها كل احتيال أي كلما تقدّمت في العملية، صار الاستمرار فيها يبدو أكثر منطقية من التوقف.
الإعلان المدفوع يمنح ثقة لا يستحقها. كثيرون يفترضون أن فيسبوك "يراجع" الإعلانات قبل نشرها، فيتعاملون مع ظهور المحتوى كإعلان ممول باعتباره ضمانة إضافية للمصداقية. وهذا بالضبط ما يجعل الإعلانات الممولة أخطر من منشور عادي هي لا تنتظر أن يعثر عليها أحد بالصدفة، بل تُدفع مباشرة إلى داخل الخط الزمني الذي اعتاد المستخدم أن يرى فيه إعلانات شركات وخدمات حقيقية على واجهة تطبيقه.
مؤشر الوقاية وتجنب الوقوع في فخ الاحتيال
كل التفاصيل السابقة تتجمّع حول حقيقة واحدة بسيطة وهي أنه لا مصرف يطلب من عميله اسم المستخدم أو كلمة المرور أو رمز التحقق الخاص بتطبيقه المصرفي عبر محادثة على ماسنجر أو واتساب، ولا عبر استمارة على موقع مجهول غير منشور على حسابات وقنوات التواصل الرسمية للمصرف، ولا يقدم المصرف أي خدمات تتعلق بحجز النقد الأجنبي والتي هي محصورة فقط عبر منظومة مصرف ليبيا المركزي بالتالي لا صحة لأي عملية حجز للنقد الأجنبي تتم عبر روابط المواقع المصرفية.
أي جهة تطلب منك هذه البيانات تحت أي مسمّى يجب التعامل معها فوراً كتهديد محتمل، وإيقاف العملية فوراً، والتحقق من الأمر عبر القنوات الرسمية للمصرف وحدها — لا عبر الرابط الذي أوصلك إلى هذه الصفحة أصلاً.
الحرب على الصفحة المزيفة وحدها لم تعد كافية
حذف صفحة احتيالية بعد اكتشافها لم يعد كافياً لوقف هذا النوع من الاحتيال، لأن الصفحة ليست سوى حلقة واحدة في سلسلة أطول: إعلان ممول، هوية بصرية منتحلة، خدمة حقيقية يحتاجها الناس، محادثة أو موقع يقلّد القنوات الرسمية ويستخدم شعارها، وصولاً إلى نقطة جمع البيانات الحساسة. التحدي الحقيقي أمام المصارف وفرق التحقق على حد سواء بات في رصد هذه السلسلة كاملة، لا حلقة واحدة منها فقط خاصة وأن المحتالين باتوا يطلقون عدة صفحات في وقت واحد في حملة كبيرة وسريعة تؤدي جميعها لنفس الرابط الاحتيالي المستخدم لسرقة البيانات المصرفية للضحايا المستدرجين من فيسبوك.
المحتال لا يحتاج أن تكون كل مرحلة من مخططه مثالية. يكفيه أن تبدو كل خطوة، بمفردها، منطقية بما يكفي لتدفعك إلى الخطوة التي تليها ليسرقك ويقنعك أن كل شيء طبيعي.
تحقق قبل أن تتفاعل
